Domain softwareanwendung.de kaufen?
Wir ziehen mit dem Projekt
softwareanwendung.de um.
Sind Sie am Kauf der Domain
softwareanwendung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain softwareanwendung.de kaufen?
Sind ungenutzte Ports eine Sicherheitslücke?
Ungenutzte Ports können potenziell eine Sicherheitslücke darstellen, da sie möglicherweise von Angreifern ausgenutzt werden können, um in ein Netzwerk einzudringen. Es ist wichtig, ungenutzte Ports zu schließen oder zu blockieren, um die Angriffsfläche zu minimieren und die Sicherheit des Systems zu erhöhen. Eine regelmäßige Überprüfung und Aktualisierung der Firewall-Regeln ist empfehlenswert, um ungenutzte Ports zu identifizieren und zu schließen. **
Was ist eine phpMyAdmin-Sicherheitslücke?
Eine phpMyAdmin-Sicherheitslücke ist eine Schwachstelle in der Software phpMyAdmin, die es einem Angreifer ermöglicht, unautorisierten Zugriff auf eine Datenbank zu erlangen oder schädlichen Code einzuschleusen. Solche Sicherheitslücken können dazu führen, dass vertrauliche Daten gestohlen oder manipuliert werden. Es ist wichtig, solche Lücken zu identifizieren und zu schließen, um die Sicherheit der Datenbank zu gewährleisten. **
Ähnliche Suchbegriffe für Sicherheitslücke
Top-Angebote
Produkte zum Begriff Sicherheitslücke:
-
Entwicklung einer Software-Schnittstelle vom Workflowprogramm PowerWork 4 zu einer SQL- Datenbank, Taschenbuch von Andre Hiller,Sebastian Sabo, GRIN,Entwicklung Einer Software-schnittstelle Vom Workflowprogramm Powerwork 4 Zu Einer Sql- Datenbank, Taschenbuch Von Andre Hiller,sebastian Sabo, Grin, 978-3-638-64414-3, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
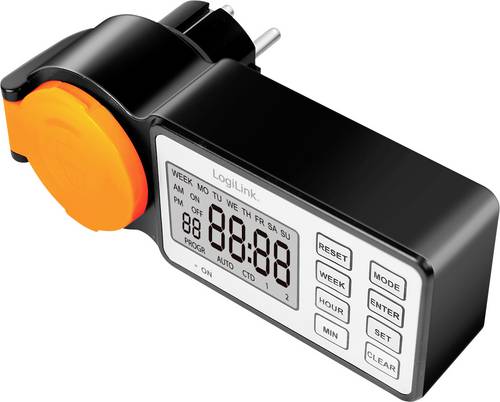
LogiLink ET0016 Zeitschaltuhr digital IP44 Countdown-Funktion, EIN/AUS-Programm, Timer-FunktionDiese Outdoor-Zeitschaltuhr mit LCD-Display und IP44-Spritzwasserschutz bietet bis zu 12 verschiedene Ein-/Ausschaltprogramme, einen Countdown- und einen Zufallstimer mit täglicher oder wöchentlicher Wiederholung. Sie verfügt über eine sichere CEE 7/3 Steckdose und einen CEE 7/4 Stecker, unterstützt bis zu 3600 W bei 230 V~ und wird über Tasten wie Reset, Woche, Stunde, Min, Modus, Eingabe, Einstellen und Löschen bedient. Eine rote LED zeigt die Stromversorgung an. Die Zeitschaltuhr ist für einen Temperaturbereich von -10 bis 40 °C und eine Luftfeuchtigkeit von 20 bis 80 % RH ausgelegt und wird durch eine CR2032 Knopfzellenbatterie versorgt. Das robuste PC-Gehäuse ist Schwarz/Orange.11,21 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Kann die Sicherheitslücke bei Java-Software für einen schlechten Ping verantwortlich sein?
Es ist unwahrscheinlich, dass eine Sicherheitslücke in Java-Software direkt für einen schlechten Ping verantwortlich ist. Ein schlechter Ping kann auf verschiedene Faktoren zurückzuführen sein, wie z.B. eine schlechte Internetverbindung, Überlastung des Netzwerks oder Probleme mit dem Server, auf den zugegriffen wird. Es ist ratsam, andere mögliche Ursachen zu überprüfen, bevor man eine Sicherheitslücke als Grund annimmt. **
-
Sind Drittanbieter-App-Stores eine Sicherheitslücke?
Drittanbieter-App-Stores können potenziell eine Sicherheitslücke darstellen, da sie nicht die gleichen Sicherheitsmaßnahmen und Überprüfungen wie offizielle App-Stores haben. Es besteht ein höheres Risiko, dass schädliche oder betrügerische Apps in diese Stores gelangen und auf den Geräten der Benutzer installiert werden. Es wird empfohlen, nur vertrauenswürdige und offizielle App-Stores zu verwenden, um das Risiko von Sicherheitsproblemen zu minimieren. **
-
Was ist die Sicherheitslücke bei BungeeCord?
Es gibt keine spezifische Sicherheitslücke bei BungeeCord, da es sich um eine Proxy-Software handelt, die den Datenverkehr zwischen verschiedenen Minecraft-Servern verwaltet. Allerdings können Sicherheitslücken in den verwendeten Minecraft-Servern selbst auftreten, die von BungeeCord weitergeleitet werden. Es ist wichtig, regelmäßig Updates für die verwendeten Server und Plugins durchzuführen, um potenzielle Sicherheitslücken zu schließen. **
-
Was ist eine Sicherheitslücke in Minecraft?
Eine Sicherheitslücke in Minecraft ist eine Schwachstelle im Spiel, die es einem Angreifer ermöglicht, unautorisierten Zugriff auf das Spiel oder das Spielerkonto zu erlangen. Dies kann dazu führen, dass der Angreifer das Spiel manipuliert, Daten stiehlt oder Schaden anrichtet. Entwickler von Minecraft arbeiten kontinuierlich daran, solche Sicherheitslücken zu identifizieren und zu beheben, um die Spieler vor potenziellen Bedrohungen zu schützen. **


Was sind einige mögliche Konsequenzen, wenn eine Sicherheitslücke in einem System nicht behoben wird?
Mögliche Konsequenzen einer nicht behobenen Sicherheitslücke sind Datenverlust, Diebstahl von sensiblen Informationen und finanzielle Schäden durch Betrug oder Erpressung. Zudem kann das Vertrauen der Kunden in das Unternehmen sinken und rechtliche Konsequenzen drohen, wie Geldstrafen oder Klagen. Nicht behobene Sicherheitslücken können auch die Reputation des Unternehmens schädigen und langfristige Auswirkungen auf das Geschäft haben. **
Was ist die Sicherheitslücke bei AMD CPUs?
Die Sicherheitslücke bei AMD CPUs, die im Jahr 2018 bekannt wurde, wird als "Spectre" bezeichnet. Diese Lücke ermöglicht es Angreifern, auf vertrauliche Informationen zuzugreifen, die normalerweise durch die Prozessorarchitektur geschützt sind. AMD hat jedoch schnell reagiert und Sicherheitsupdates veröffentlicht, um diese Lücke zu schließen. **
Top-Angebote
Produkte zum Begriff Sicherheitslücke:
-
Grundstücksvergabeverfahren der öffentlichen Hand: Rahmenbedingungen, Verfahrenskonzeptionen und Software-Tool-Entwicklung, Taschenbuch von ChristophGrundstücksvergabeverfahren Der Öffentlichen Hand: Rahmenbedingungen, Verfahrenskonzeptionen Und Software-tool-entwicklung, Taschenbuch Von Christoph Oehlke, Diplomica Verlag Gmbh, 978-3-95850-844-6, Seitenanzahl: 16044,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entwicklung einer Software-Schnittstelle vom Workflowprogramm PowerWork 4 zu einer SQL- Datenbank, Taschenbuch von Andre Hiller,Sebastian Sabo, GRIN,Entwicklung Einer Software-schnittstelle Vom Workflowprogramm Powerwork 4 Zu Einer Sql- Datenbank, Taschenbuch Von Andre Hiller,sebastian Sabo, Grin, 978-3-638-64414-3, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind ungenutzte Ports eine Sicherheitslücke?
Ungenutzte Ports können potenziell eine Sicherheitslücke darstellen, da sie möglicherweise von Angreifern ausgenutzt werden können, um in ein Netzwerk einzudringen. Es ist wichtig, ungenutzte Ports zu schließen oder zu blockieren, um die Angriffsfläche zu minimieren und die Sicherheit des Systems zu erhöhen. Eine regelmäßige Überprüfung und Aktualisierung der Firewall-Regeln ist empfehlenswert, um ungenutzte Ports zu identifizieren und zu schließen. **
-
Was ist eine phpMyAdmin-Sicherheitslücke?
Eine phpMyAdmin-Sicherheitslücke ist eine Schwachstelle in der Software phpMyAdmin, die es einem Angreifer ermöglicht, unautorisierten Zugriff auf eine Datenbank zu erlangen oder schädlichen Code einzuschleusen. Solche Sicherheitslücken können dazu führen, dass vertrauliche Daten gestohlen oder manipuliert werden. Es ist wichtig, solche Lücken zu identifizieren und zu schließen, um die Sicherheit der Datenbank zu gewährleisten. **
-
Kann die Sicherheitslücke bei Java-Software für einen schlechten Ping verantwortlich sein?
Es ist unwahrscheinlich, dass eine Sicherheitslücke in Java-Software direkt für einen schlechten Ping verantwortlich ist. Ein schlechter Ping kann auf verschiedene Faktoren zurückzuführen sein, wie z.B. eine schlechte Internetverbindung, Überlastung des Netzwerks oder Probleme mit dem Server, auf den zugegriffen wird. Es ist ratsam, andere mögliche Ursachen zu überprüfen, bevor man eine Sicherheitslücke als Grund annimmt. **
-
Sind Drittanbieter-App-Stores eine Sicherheitslücke?
Drittanbieter-App-Stores können potenziell eine Sicherheitslücke darstellen, da sie nicht die gleichen Sicherheitsmaßnahmen und Überprüfungen wie offizielle App-Stores haben. Es besteht ein höheres Risiko, dass schädliche oder betrügerische Apps in diese Stores gelangen und auf den Geräten der Benutzer installiert werden. Es wird empfohlen, nur vertrauenswürdige und offizielle App-Stores zu verwenden, um das Risiko von Sicherheitsproblemen zu minimieren. **
Ähnliche Suchbegriffe für Sicherheitslücke
-
LogiLink ET0016 Zeitschaltuhr digital IP44 Countdown-Funktion, EIN/AUS-Programm, Timer-FunktionDiese Outdoor-Zeitschaltuhr mit LCD-Display und IP44-Spritzwasserschutz bietet bis zu 12 verschiedene Ein-/Ausschaltprogramme, einen Countdown- und einen Zufallstimer mit täglicher oder wöchentlicher Wiederholung. Sie verfügt über eine sichere CEE 7/3 Steckdose und einen CEE 7/4 Stecker, unterstützt bis zu 3600 W bei 230 V~ und wird über Tasten wie Reset, Woche, Stunde, Min, Modus, Eingabe, Einstellen und Löschen bedient. Eine rote LED zeigt die Stromversorgung an. Die Zeitschaltuhr ist für einen Temperaturbereich von -10 bis 40 °C und eine Luftfeuchtigkeit von 20 bis 80 % RH ausgelegt und wird durch eine CR2032 Knopfzellenbatterie versorgt. Das robuste PC-Gehäuse ist Schwarz/Orange.11,21 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
ABB DriveWindow Light 2.x Software-Tool 64532871DriveWindow Light ist ein benutzerfreundliches Software-Tool, das während der gesamten Nutzungsdauer des Antriebs zur Inbetriebnahme, Überwachung und Leistungsoptimierung verwendet werden kann. Mit dem Sequenzprogrammierungs-Tool in DriveWindow Light lassen sich Ablaufprogramme schnell erstellen und ändern.62,84 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Was ist die Sicherheitslücke bei BungeeCord?
Es gibt keine spezifische Sicherheitslücke bei BungeeCord, da es sich um eine Proxy-Software handelt, die den Datenverkehr zwischen verschiedenen Minecraft-Servern verwaltet. Allerdings können Sicherheitslücken in den verwendeten Minecraft-Servern selbst auftreten, die von BungeeCord weitergeleitet werden. Es ist wichtig, regelmäßig Updates für die verwendeten Server und Plugins durchzuführen, um potenzielle Sicherheitslücken zu schließen. **
-
Was ist eine Sicherheitslücke in Minecraft?
Eine Sicherheitslücke in Minecraft ist eine Schwachstelle im Spiel, die es einem Angreifer ermöglicht, unautorisierten Zugriff auf das Spiel oder das Spielerkonto zu erlangen. Dies kann dazu führen, dass der Angreifer das Spiel manipuliert, Daten stiehlt oder Schaden anrichtet. Entwickler von Minecraft arbeiten kontinuierlich daran, solche Sicherheitslücken zu identifizieren und zu beheben, um die Spieler vor potenziellen Bedrohungen zu schützen. **
-
Was sind einige mögliche Konsequenzen, wenn eine Sicherheitslücke in einem System nicht behoben wird?
Mögliche Konsequenzen einer nicht behobenen Sicherheitslücke sind Datenverlust, Diebstahl von sensiblen Informationen und finanzielle Schäden durch Betrug oder Erpressung. Zudem kann das Vertrauen der Kunden in das Unternehmen sinken und rechtliche Konsequenzen drohen, wie Geldstrafen oder Klagen. Nicht behobene Sicherheitslücken können auch die Reputation des Unternehmens schädigen und langfristige Auswirkungen auf das Geschäft haben. **
-
Was ist die Sicherheitslücke bei AMD CPUs?
Die Sicherheitslücke bei AMD CPUs, die im Jahr 2018 bekannt wurde, wird als "Spectre" bezeichnet. Diese Lücke ermöglicht es Angreifern, auf vertrauliche Informationen zuzugreifen, die normalerweise durch die Prozessorarchitektur geschützt sind. AMD hat jedoch schnell reagiert und Sicherheitsupdates veröffentlicht, um diese Lücke zu schließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.